23 Ekim 2026
açık


PHP güvenlik açığı, İngiltere’de birçok kamu hizmetinde erişim kesintilerine yol açtı; etkiler ve alınan güvenlik önlemleri araştırılıyor.
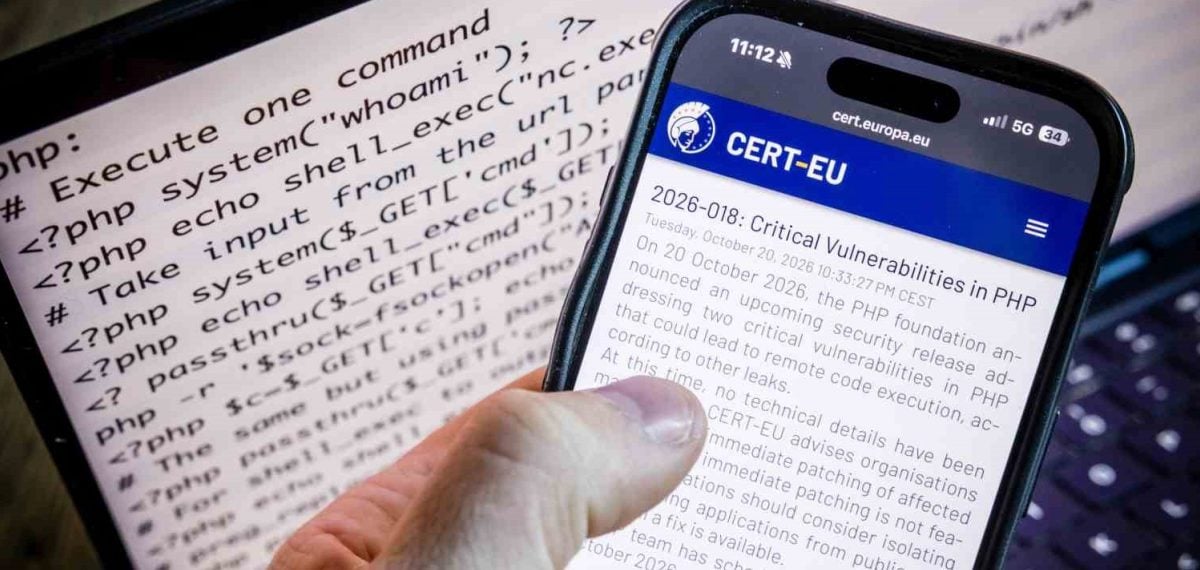
İngiltere Teknoloji Bakanı Baroness Lloyd of Effra, PHP programlama dilinde tespit edilen kritik bir güvenlik açığı nedeniyle 32 kamu hizmetinin devre dışı kaldığını ve 4 hizmetin kısmen kullanılamadığını Lordlar Kamarası’nda açıkladı. Bakan, alınan önlemlerin büyük ölçüde güvenlik güncellemeleri ve risk azaltıcı tedbirler uygularken sistemleri korumak amacıyla olduğunu vurguladı.
Ulusal Siber Güvenlik Merkezi’nin güvenlik açığı hakkında OpenAI tarafından bilgilendirildiğini belirten Lloyd of Effra, hükümetin güvenlik açığı kamuoyuna açıklanmadan önce önleyici adımlar attığını söyledi. Bakanlığın ve ilgili kurumların durumu yakından izlemeyi sürdürdüğünü bildirdi.
NCSC’nin işletmeleri ve diğer kuruluşları bilgilendirmek amacıyla ülke genelinde 50 bin önleyici bildirim gönderdiğini aktaran Lloyd, uluslararası düzeyde güvenlik açığından yararlanmaya yönelik girişimler ve sistemleri tarama faaliyetleri hakkında raporlar bulunduğunu, ancak İngiltere’de kamu sektöründe veya ülke genelinde herhangi bir sistem ihlalinden haberdar olmadıklarını ifade etti.
İngiltere Başbakanlığı’ndan yapılan açıklamada hükümetin sistemlerdeki muhtemel güvenlik açıklarını belirlemek ve gidermek için çalışmalar yürüttüğü, uzmanların OpenAI ve uluslararası ortaklarla yakın iş birliği içinde olduğu bildirildi. Açıklamada yürütülen çalışmaların hiçbir büyük ve halka açık kritik hizmeti etkilemediği, ancak güvenlik çalışmaları devam ederken sınırlı sayıdaki bazı hizmetlerin geçici olarak çevrim dışı kalabileceği belirtildi. Ayrıca bu durumun söz konusu sistemlerin siber saldırıya uğradığı anlamına gelmediği ve sorunların giderilmesi için çalışmaların sürdüğü ifade edildi.
PHP programlama dilinde tespit edilen kritik güvenlik açığının ardından İngiltere yönetiminin önleyici adımlar atması, kamu hizmetlerinin sürekliliğini korumaya yönelik bir öncelik gösteriyor. 32 hizmetin devre dışı kalması ve 4 hizmetin kısmen kullanılamaması, güvenlik yamalarının ve risk azaltıcı tedbirlerin uygulaması sırasında hizmet erişiminde yaşanan geçici aksamalara işaret ediyor. NCSC’nin geniş çaplı bilgilendirme kampanyası ve uluslararası iş birliği mesajları, olası kötüye kullanım girişimlerine karşı proaktif bir yaklaşım sergilendiğini gösteriyor.
Kaynak: İHA